როგორ შეამოწმოთ ფლოტის პროგრამული მომწოდებლის კიბერუსაფრთხოება
პილოტამდე მომწოდებელს მოსთხოვეთ უსაფრთხოების მტკიცებულება, წვდომის საზღვრები, ინციდენტის პროცესი და მონაცემის დაბრუნების წესი, არა მხოლოდ სერტიფიკატის ლოგო.
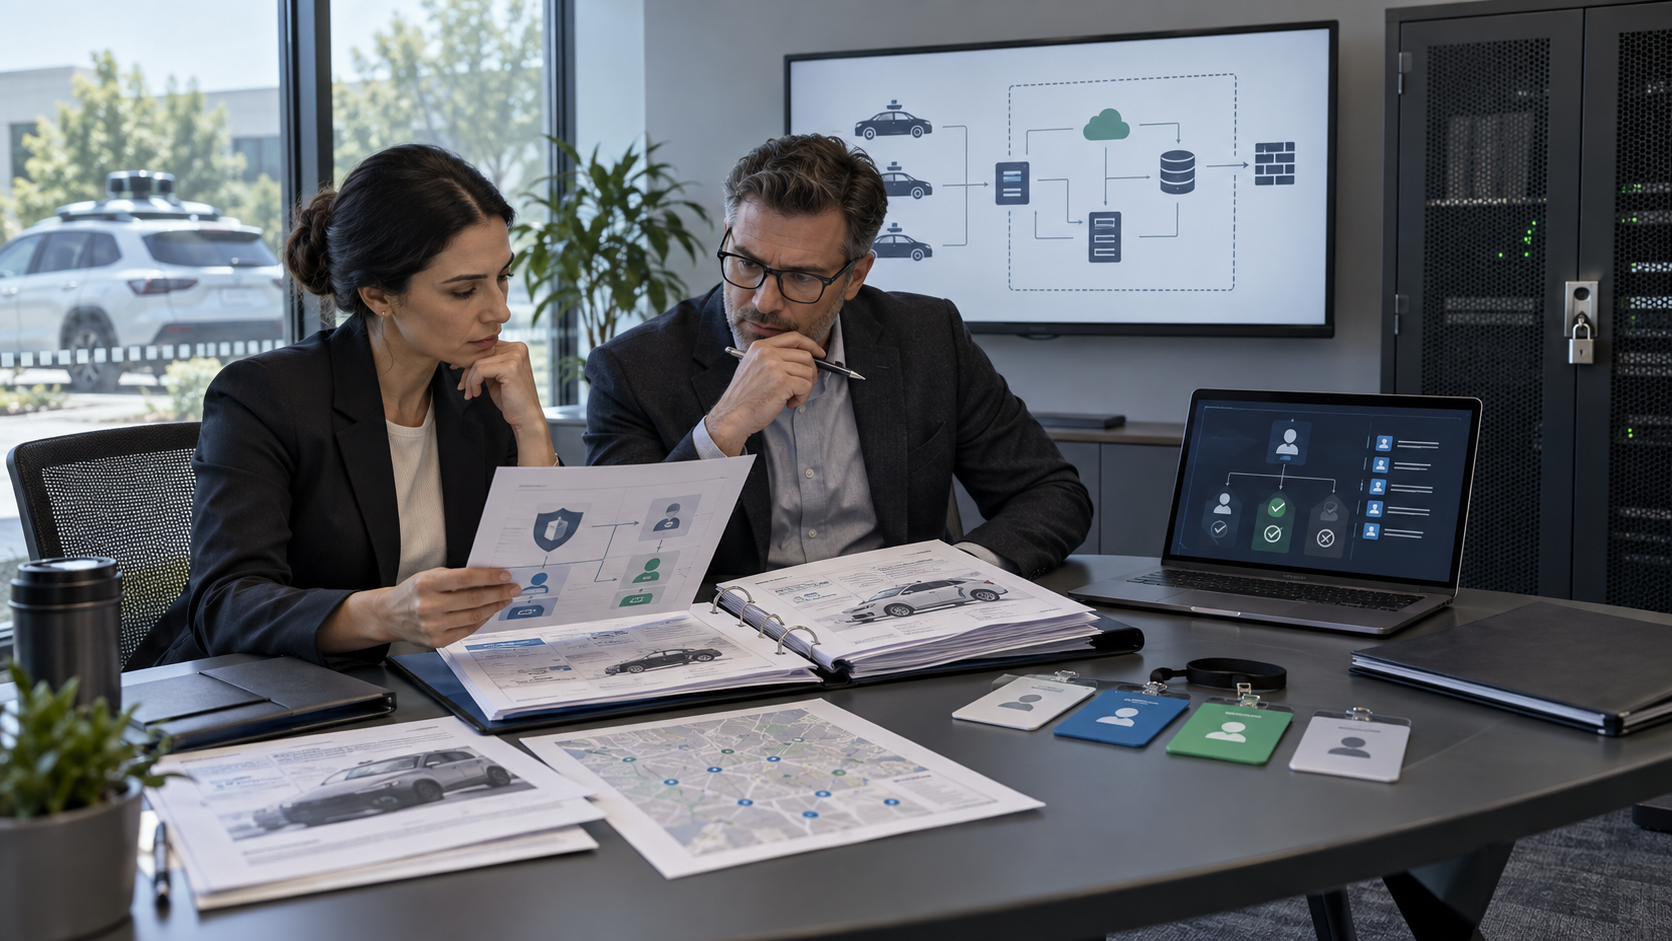
მოკლე პასუხი: ფლოტის პროგრამული მომწოდებელი შეამოწმეთ ოთხი მტკიცებულებით: რა მონაცემს ხედავს, ვის შეუძლია მოქმედება, როგორ ამჩნევს და ატყობინებს ინციდენტს და როგორ დაგიბრუნებთ მონაცემს კონტრაქტის დასრულებისას. ადრეული წვდომის განხილვამდე ეს კითხვები ერთ მოთხოვნის ფურცლად შეკარით.
სარედაქციო ტექსტის მომზადებაში გამოყენებულია ხელოვნური ინტელექტი. ეს არის წყაროებზე დაფუძნებული შესყიდვის ჩარჩო. aiTAXI გაშვებამდეა; სტატია არ აცხადებს მის სერტიფიკაციას, მოქმედ უსაფრთხოების კონტროლებს, კლიენტს ან დასრულებულ ინტეგრაციას. საპილოტე პროგრამა ქართული ტაქსოკომპანიებისთვისაა, ხოლო პირველი ინტეგრაცია პარტნიორ ფლოტთან ერთად უნდა დადასტურდეს. კონკრეტული იურიდიული ვალდებულება შესაბამის სპეციალისტთან უნდა დადასტურდეს.
შემოწმების ჩარჩო: მტკიცებულება სცენარის მიხედვით
მომწოდებლის კიბერუსაფრთხოების შემოწმება არ არის მხოლოდ კითხვა, აქვს თუ არა კომპანიას სერტიფიკატი. თქვენ ამოწმებთ იმ საზღვარს, სადაც ფლოტის პროგრამა ხედავს მგზავრობის, მანქანის, ოპერატორისა და დეპოს მონაცემებს და შესაძლოა მათზე მოქმედების უფლება მიიღოს.
პირველ შეხვედრაზე ერთმანეთისგან გამოყავით ოთხი რამ: მონაცემის ნახვა, მონაცემის შეცვლა, ბრძანების გაცემა და ადმინისტრაციული წვდომა. ერთ ანგარიშს შეიძლება ჰქონდეს პირველი უფლება, მაგრამ არ უნდა მიიღოს ყველა დანარჩენი ავტომატურად. შემოწმების მოთხოვნაში ჩაწერეთ თითოეული როლი, მისი მიზანი, ვადა და გაუქმების წესი.
aiTAXI-ის საჯარო აღწერა მას დაგეგმილ ფლოტის მართვის შრედ აჩვენებს. ტაქსოპერატორმა პროგრამული მომწოდებლის არჩევისას ქვემოთ მოცემული მტკიცებულებები უნდა მოითხოვოს. aiTAXI-ის მოქმედი უსაფრთხოების კონტროლები ან ინტეგრირებული კლიენტები ამ წყაროებით არ დასტურდება.
NIST-ის Cybersecurity Framework 2.0-ის ბირთვი ექვს ფუნქციად არის მოწყობილი: Govern, Identify, Protect, Detect, Respond და Recover. ეს ჩარჩო პროდუქტის სერტიფიკატს არ ცვლის, მაგრამ შესყიდვის საუბარს ამოწმებად კითხვებად შლის. თითოეულ ფუნქციას დაურთეთ მომწოდებლის კონკრეტული მტკიცებულება.
გარე წყაროები: NIST-ის CSF 2.0, EUR-Lex-ის UN Regulation No. 155 და Fleet.ke-ის უსაფრთხოების მიმოხილვა.
| საკითხი | მოთხოვნილი მტკიცებულება | შემოწმების კითხვა |
|---|---|---|
| მმართველობა | პასუხისმგებელი პირი, პოლიტიკის ვერსია, გამონაკლისების წესი | ვინ ამტკიცებს ფლოტის მონაცემზე წვდომას? |
| იდენტიფიცირება | აქტივების, ინტეგრაციების და მონაცემთა ნაკადების რუკა | რომელი სისტემა იღებს რომელ ველს? |
| დაცვა | წვდომის კონტროლი, დაშიფვრა, სარეზერვო და ცვლილების მართვა | როგორ იზღუდება ადმინისტრატორის უფლება? |
| აღმოჩენა | ჟურნალები, სიგნალები და საეჭვო მოქმედების განხილვა | ვინ ხედავს უჩვეულო წვდომას და რა ვადაში? |
| რეაგირება | ინციდენტის საკონტაქტო გზა და გადაწყვეტილების ჯაჭვი | ვინ ატყობინებს ოპერატორს და ვინ აჩერებს წვდომას? |
| აღდგენა | მონაცემის დაბრუნების, მომსახურების აღდგენის და სწავლის გეგმა | როგორ აგრძელებს კომპანია მუშაობას წვდომის შეწყვეტისას? |
EUR-Lex-ში გამოქვეყნებული UN Regulation No. 155 ავტომობილის კიბერუსაფრთხოებისა და კიბერუსაფრთხოების მართვის სისტემას ეხება. ეს წყარო მანქანის ტიპის დამტკიცების კონტექსტშია და ფლოტის პროგრამული მომწოდებლის ავტომატურ შესაბამისობას არ ამტკიცებს. მყიდველმა მანქანის მწარმოებლის, პროგრამის მომწოდებლისა და ოპერატორის პასუხისმგებლობები ცალ-ცალკე უნდა მოითხოვოს.
გარე წყარო: EUR-Lex-ის UN Regulation No. 155.
წვდომის საზღვრები
წვდომის ხელშეკრულება დაწერეთ კონკრეტული მოვლენის მიხედვით. „სისტემას სრული წვდომა სჭირდება“ შემოწმებადი მოთხოვნა არ არის. მიუთითეთ, რომელი მოქმედება სჭირდება ინტეგრაციას, რომელ გარემოში შესრულდება და რა ხდება, როცა სამუშაო დასრულდება.
| წვდომა | დაშვებული მიზანი | საზღვარი |
|---|---|---|
| წაკითხვა | მდგომარეობის ან ანგარიშის ნახვა | მხოლოდ საჭირო ველები და განსაზღვრული ფანჯარა |
| ჩანაწერის დამატება | ინციდენტის ან ტექნიკური მოვლენის დაფიქსირება | უკანონოდ არ შეიცვალოს პირველწყარო |
| ოპერაციული ცვლილება | წინასწარ დამტკიცებული წესის შესრულება | მეორე დამტკიცება ან ავტომატური შეჩერება |
| ადმინისტრირება | კონფიგურაციის მხარდაჭერა | დროებითი ანგარიში, ჟურნალის შენახვა და გაუქმება |
Fleet.ke-ის უსაფრთხოების გვერდი აღწერს მომწოდებლების უსაფრთხოების მიმოხილვას, მონაცემთა დამუშავების ხელშეკრულებებსა და კრიტიკული პარტნიორების მონიტორინგს. Fleetlix-ის გვერდი კი მონაცემის დაცვის კონტროლებსა და ცვლილების პროცესს აჩვენებს. ასეთი გვერდები საწყისი მტკიცებულებაა, არა თქვენი კონტრაქტის შემცვლელი. მოითხოვეთ ზუსტად ის დოკუმენტი და პასუხი, რომლის ვალდებულებად ქცევაც გსურთ.
შედარება: შემოწმების მეთოდები და მათი ფარგლები
| მეთოდი | რას გაძლევთ | რისი გამოტოვება შეუძლია |
|---|---|---|
| უსაფრთხოების კითხვარი | სწრაფი საერთო სურათი და ხარვეზების სია | შეიძლება პასუხი რეალურ კონტროლს არ უკავშირდებოდეს |
| მტკიცებულების მიმოხილვა | პოლიტიკა, ჟურნალი, წვდომის მაგალითი და ხელშეკრულება ერთ პაკეტში | დოკუმენტმა შეიძლება ყოველდღიური მუშაობა არ აჩვენოს |
| შეზღუდული საპილოტე გარემო | ამოწმებს ინტეგრაციას მცირე და კონტროლირებულ მონაცემზე | არ ამტკიცებს სრულ ფლოტზე უსაფრთხოებას |
Geotab-ის უსაფრთხოების გვერდი აჩვენებს, რომ ფლოტის პროგრამული პლატფორმები უსაფრთხოებას, შესაბამისობასა და მონაცემთა დაცვას ცალკე მიმართულებებად წარმოადგენენ. მყიდველისთვის სწორი ნაბიჯია სამი მეთოდის თანმიმდევრობა: ჯერ კითხვარი, შემდეგ მტკიცებულება, ბოლოს შეზღუდული ტესტი. თუ მომწოდებელი მხოლოდ სარეკლამო გვერდს გაძლევთ, გადაწყვეტილება HOLD-ზე დატოვეთ.
რეკომენდებული ნაბიჯები: როგორ ჩაატაროთ მოკლე შემოწმება?
- მონიშნეთ მონაცემთა კლასი. გამოყავით მგზავრის, მანქანის, ოპერატორის, დეპოსა და სისტემური მონაცემი.
- დაწერეთ მინიმალური წვდომა. თითოეულ როლს მიეცით მხოლოდ ის, რაც კონკრეტულ სამუშაოს სჭირდება.
- მოითხოვეთ ერთი რეალური მტკიცებულება. მაგალითად, წვდომის ჟურნალი, ინციდენტის შეტყობინების ნიმუში ან ანგარიშის გაუქმების ჩანაწერი, კონფიდენციალური ველების გარეშე.
- გამოსცადეთ გაუქმება. დროებითი ანგარიშის დახურვისას გადაამოწმეთ, რომ არც მოქმედი სესია და არც ინტეგრაციის გასაღები დაუცველი არ დარჩა.
- ჩაწერეთ დაბრუნების წესი. კონტრაქტის დასრულებისას მონაცემის ექსპორტი, წაშლა, დამოწმება და ხელმისაწვდომობის შეწყვეტა ცალკე პუნქტებად შეიტანეთ.
პილოტის დაწყება მხოლოდ მაშინ განიხილეთ, როცა თითოეულ უცნობ საკითხს ჰყავს მფლობელი და ვადა. უცნობი პასუხი არ არის ავტომატური უარი, მაგრამ ის არ უნდა დაიმალოს „სერტიფიცირებულია“ ან „უსაფრთხოა“ ტიპის ზოგად ფრაზაში.
შეზღუდვები და ხშირი შეცდომები
დოკუმენტების პაკეტი ვერ დაამტკიცებს, რომ სისტემას მომავალში არ ექნება სისუსტე, რომ ყველა ადგილობრივი წესი შესრულებულია ან რომ ოპერატორის ინტეგრაცია უსაფრთხოდ დასრულდება. NIST-ის ჩარჩო და UNECE-ის რეგულაცია სასარგებლო სტრუქტურებია, მაგრამ ისინი კონკრეტული კონტრაქტის, არქიტექტურისა და პასუხისმგებლობის ჩანაცვლება არ არის.
ასევე ნუ მიაწერთ aiTAXI-ს მომწოდებლის სერტიფიკატს, დამოუკიდებელ აუდიტს ან კლიენტის უსაფრთხოების შედეგს, თუ ასეთი მტკიცებულება ცალკე არ არსებობს. ამ სტატიის CTA არის მოთხოვნის სწორად მომზადება და პირობების განხილვა, არა წინასწარი შესაბამისობის დაპირება.
ხშირად დასმული კითხვები
საკმარისია თუ არა მომწოდებლის უსაფრთხოების გვერდი?
არა. გვერდი სასარგებლო საწყისი აღწერაა, მაგრამ უნდა დაემატოს კონკრეტული მტკიცებულება, წვდომის მოდელი, ინციდენტის პროცესი და მონაცემის დაბრუნების წესი. კონტრაქტში მხოლოდ ის ჩაწერეთ, რაც შემოწმდა.
უნდა მოვთხოვოთ თუ არა მომწოდებელს NIST ან UNECE შესაბამისობა?
მოითხოვეთ ზუსტი შესაბამისობის ფარგლები და მტკიცებულება, მაგრამ ნუ ჩათვლით სახელის ხსენებას ავტომატურ შესაბამისობად. NIST CSF 2.0 ჩარჩოა, ხოლო UN Regulation No. 155 ავტომობილის კიბერუსაფრთხოების რეგულირების კონტექსტს ეხება.
როგორ უკავშირდება ეს aiTAXI-ს?
aiTAXI-ის საჯარო აღწერა დაგეგმილ ფლოტის მართვის შრესა და ოპერატორის დახმარებაზეა ორიენტირებული. პილოტის დროს პროგრამული წვდომები და მომწოდებლის საზღვრები ცალკე უნდა დადასტურდეს.
რა ვქნათ, თუ მომწოდებელი სრულ ადმინისტრატორულ წვდომას ითხოვს?
მოთხოვნა გადააქციეთ შეზღუდულ უფლებებად: დააზუსტეთ მოქმედება, გარემო, ვადა, ჟურნალის შენახვა და გაუქმების ტესტი. თუ მინიმალური წვდომის მიზეზი დოკუმენტურად ვერ დასტურდება, გადაწყვეტილება HOLD-ზე დატოვეთ.
დაკავშირებული მასალა
ფლოტის ინტეგრაციის მიღების კრიტერიუმები, სერვისის შეფერხების სამოქმედო გეგმა, გეოზონის ცვლილების კონტროლი, მიუწვდომელი დამუხტვის კონექტორი, დაბლოკილი მიღება-გაცილების ზონა და ადრეული წვდომა.
წყაროები
- https://www.nist.gov/news-events/news/2024/02/nist-releases-version-20-of-landmark-cybersecurity-framework
- https://treaties.un.org/PAGES/ViewDetails.aspx?chapter=11&clang=_en&mtdsg_no=XI-B-16-155&src=TREATY
- https://www.fleet.ke/security
- https://fleetlix.com/security/
- https://www.geotab.com/security/
- https://aitaxi.ge/ai/summary.json